Niet de aanval, maar de voorbereiding maakt het verschil
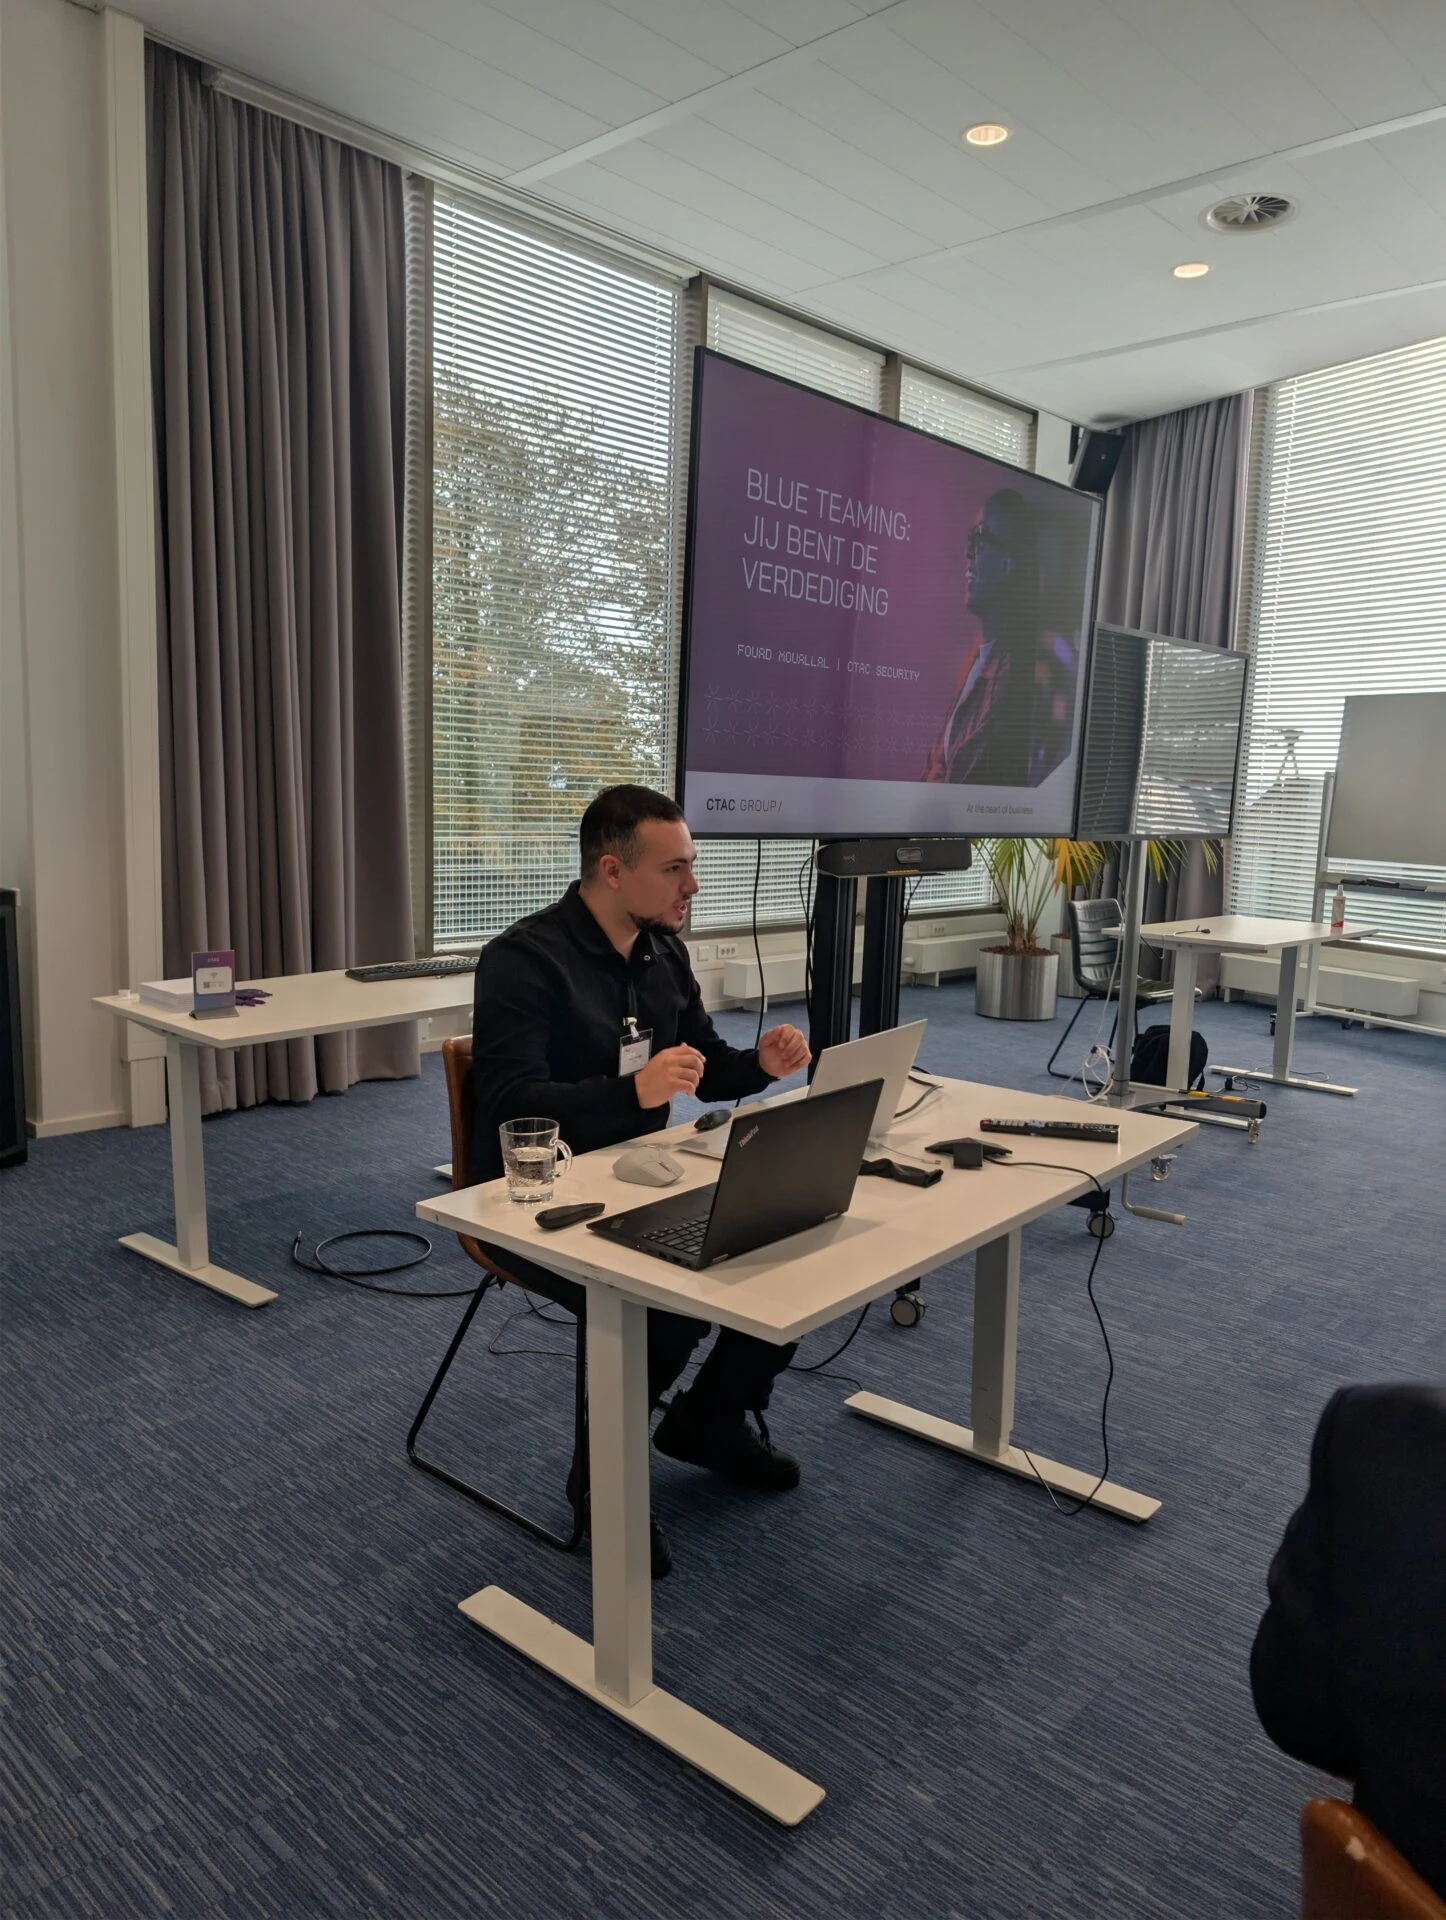
Cybercriminelen worden professioneler, aanvallen slimmer en de mogelijke impact groter. Toch blijkt de doorslaggevende factor vaak niet de aanval zelf, maar hoe goed een organisatie erop is voorbereid. Tijdens het Ctac Security Event “Cyberaanval onder controle: van dreiging tot verantwoordelijkheid” namen securityexperts deelnemers mee door de volledige levenscyclus van een cyberincident. Van de eerste phishingmail en de werkwijze van een aanvaller tot detectie door een Security Operations Center (SOC), veilig AI-gebruik en de verantwoordelijkheid van bestuur en directie. De belangrijkste conclusie van de ochtend? Cyberweerbaarheid ontstaat niet door één tool of maatregel, maar door samenhang tussen technologie, mensen, processen en bestuurlijke besluitvorming.
Eén aanval, bekeken vanuit twee perspectieven
Hoe ziet je organisatie eruit door de ogen van een aanvaller? En wat gebeurt er als die aanvaller daadwerkelijk toegang krijgt tot een account? Anass Ali van Ethical Hacker Groep Nederland liet zien hoe cybercriminelen informatie uit verschillende bronnen combineren. Openbare bedrijfsinformatie, gelekte persoonsgegevens en overtuigende phishingtechnieken zijn samen vaak al genoeg om een medewerker te misleiden. In een live demonstratie zagen deelnemers hoe een aanvaller met een nagemaakte Microsoft-inlogomgeving een account én een actieve sessie overneemt.
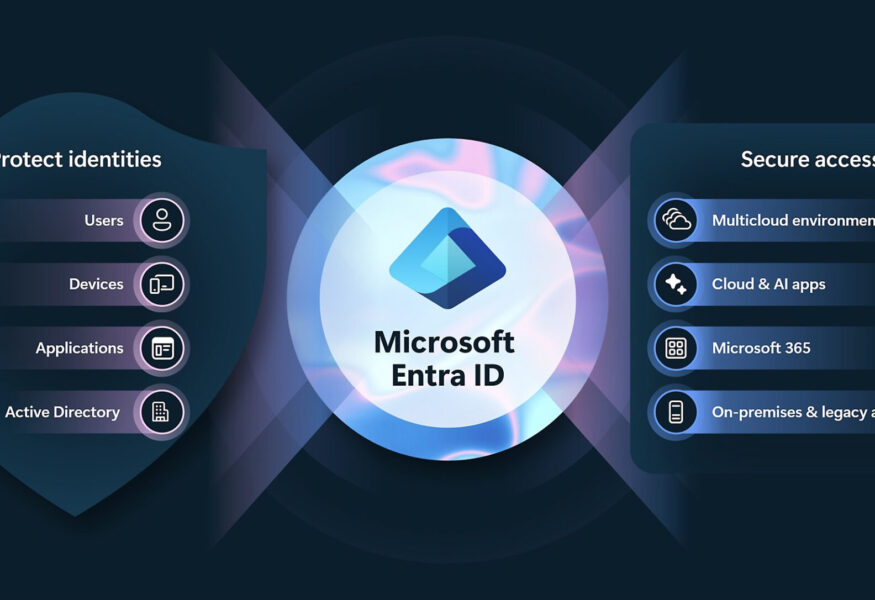
Daarmee probeert de aanvaller toegang te krijgen tot e-mail, bestanden, SharePoint en Teams, om zich vervolgens vanuit dat ene account verder door de organisatie te verspreiden. De demonstratie maakte vooral duidelijk hoe geloofwaardig moderne phishing is. Een vertrouwde huisstijl, een herkenbaar inlogscherm en een normale MFA-melding garanderen niet dat een omgeving veilig is. Bewustwording blijft belangrijk, maar heeft technische ondersteuning nodig, zoals goed ingerichte conditional access en phishingbestendige authenticatie met passkeys, FIDO-sleutels of Windows Hello for Business.